金融机构外包风险管理指引 接受金融机构委托从事金融知识流程外包的合规框架与实践
引言
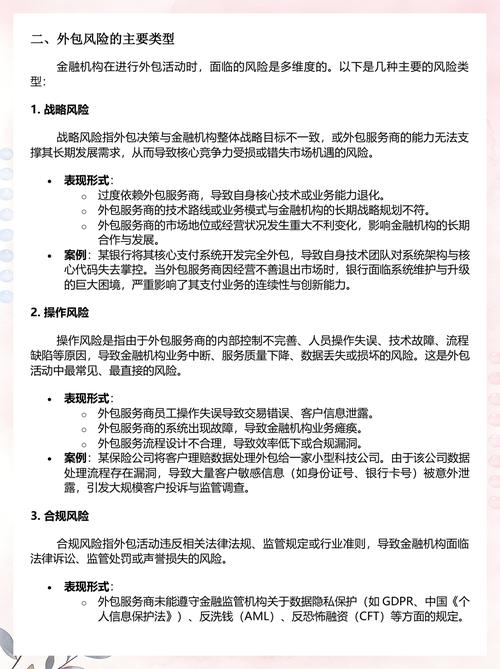
在金融行业数字化转型与精细化分工的背景下,金融机构将部分非核心业务委托给外部服务商已成为提升效率、降低成本的重要策略。其中,金融知识流程外包(Knowledge Process Outsourcing, KPO)因其涉及数据分析、风险评估、合规审查等高附加值环节,受到广泛关注。外包在带来专业优势的也引入了操作风险、数据泄露、合规失控等隐患。为此,监管机构陆续出台《金融机构外包风险管理指引》等规范性文件,对接受金融机构委托从事金融知识流程外包的机构(以下简称“外包服务商”)提出了明确的合规要求。本文旨在系统梳理该指引的核心要点,探讨外包服务商及金融机构的实践路径,并前瞻性分析未来监管趋势。
一、金融知识流程外包的定义与范畴
金融知识流程外包是指金融机构将知识密集型、需专业判断的业务流程委托给外部服务商,典型场景包括:
- 信贷风控建模:利用外部数据科学家构建信用评分卡;
- 反洗钱(AML)分析:外包可疑交易监测与报告撰写;
- 监管合规报告:由外部机构协助生成资本充足率、流动性覆盖率等报表;
- 投资研究支持:外包行业分析、量化策略回测;
- 客户尽职调查(CDD):外包身份验证与背景筛查。
此类外包的“知识”属性决定了其风险特殊性:错误或低质量输出可能直接触发金融机构的合规责任,甚至引发系统性风险。
二、《金融机构外包风险管理指引》核心要求解读
该指引以“风险为本”为原则,要求金融机构承担外包最终责任,同时对外包服务商提出以下关键义务:
1. 准入与尽职调查
金融机构需对外包服务商的资质、能力、财务稳定性及历史合规记录进行穿透式尽调。服务商应配合提供:
- 专业资质证明(如ISO 27001、CMMI);
- 核心人员履历与无犯罪记录;
- 近三年重大诉讼与监管处罚情况。
2. 合同与服务水平协议(SLA)
外包合同必须包含:
- 明确的服务范围与交付标准(如数据准确率不低于99.9%);
- 数据保护条款:禁止未经授权传输、存储或使用金融机构数据;
- 审计权与分包限制:金融机构有权随时现场检查,服务商分包需事先书面同意;
- 退出机制:确保业务可平稳移交,避免锁定效应。
3. 信息安全与保密管理
服务商应建立与金融机构同等或更严格的信息安全体系,包括:
- 数据加密与访问控制(最小权限原则);
- 网络隔离与入侵检测;
- 员工保密培训与竞业禁止;
- 事件响应与72小时内报告义务。
4. 业务连续性与应急计划
服务商需制定灾难恢复计划(DRP),并每年至少演练一次。对于关键知识流程,应确保RTO(恢复时间目标)不超过4小时,RPO(恢复点目标)不超过15分钟。
5. 合规与审计
金融机构应至少每年对外包服务商进行一次全面审计。服务商须配合监管机构检查,并主动报告重大风险事件。外资服务商还需遵守跨境数据流动的本地化要求。
三、外包服务商的合规实践路径
1. 建立三级风险治理架构
- 董事会/高管层:审批外包战略与风险偏好;
- 风险合规部:制定外包管理制度并监督执行;
- 业务交付团队:落实SLA并反馈风险信号。
2. 实施全生命周期管理
- 准入阶段:采用评分卡量化评估,重点考察知识资产保护能力;
- 运营阶段:部署实时监控看板,追踪交付质量与安全指标;
- 退出阶段:制定知识转移清单,确保文档与模型可完整交接。
3. 强化技术赋能
- 使用隐私计算(联邦学习、差分隐私)在不共享原始数据的前提下完成建模;
- 区块链存证关键操作日志,满足可追溯性要求;
- 自动化合规检查工具,减少人为失误。
4. 培育合规文化
- 将外包风险指标纳入绩效考核;
- 定期开展钓鱼邮件演练与数据泄露模拟;
- 设立匿名举报渠道,鼓励内部监督。
四、典型案例与经验教训
案例一:某银行将反洗钱交易监测外包给第三方,因外包商未及时更新制裁名单,导致两笔可疑交易漏报,被监管罚款2000万元。此案例表明,金融机构不能因外包而豁免责任。
案例二:某外资资管公司将投资研究外包至印度KPO机构,因合同未明确数据跨境条款,被欧盟GDPR处以年营收4%的罚款。启示:法律冲突条款需前置协商。
成功经验:某头部券商与外包商建立联合风控委员会,每周同步风险事件、每月共享审计报告,实现“责任共担、信息透明”,外包效率提升30%且零违规。
五、未来展望:监管趋势与创新平衡
随着生成式AI在KPO中的应用,风险形态将更复杂(如模型偏见、幻觉输出),未来监管可能呈现:
- 动态牌照管理:对外包商实施分级分类持牌;
- 算法备案与可解释性:高风险模型需提交监管沙箱测试;
- 跨境监管合作:通过谅解备忘录(MOU)协调数据主权争议;
- 保险机制:强制外包商购买专业责任险。
金融机构应把握“外包不卸责”的底线,利用监管科技(RegTech)实现合规成本的优化。
##
金融知识流程外包是专业分工的必然趋势,但唯有将风险管理内嵌于合作全流程,方能实现“外力赋能”与“行稳致远”的平衡。《金融机构外包风险管理指引》不仅是一套管控制度,更是构建信任的基础设施。对于接受委托的服务商而言,将合规视为核心竞争力,方能在强监管时代赢得长期伙伴关系。
(注:本文基于现行监管框架及行业实践撰写,具体操作请以最新法规及监管解释为准。)
如若转载,请注明出处:http://www.taojiajr.com/product/41.html
更新时间:2026-10-03 15:07:44